
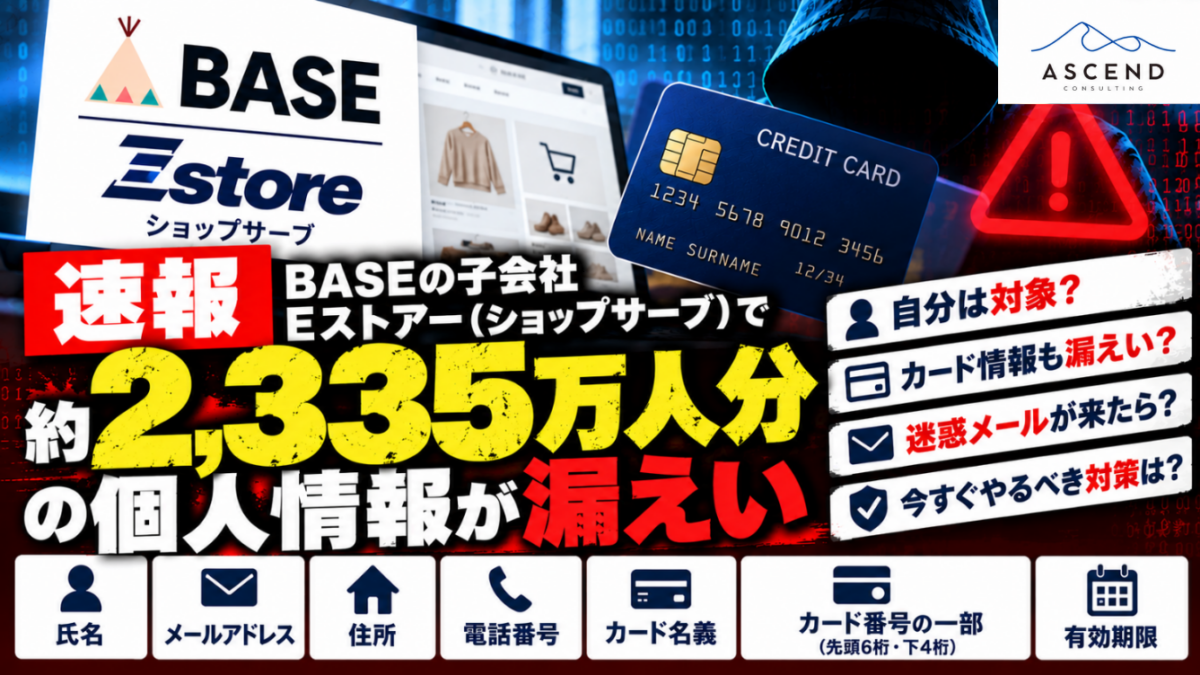
ショップサーブで約2335万人の個人情報漏えい|BASE子会社Eストアーが最終報
BASE株式会社の100%子会社である株式会社Eストアーは2026年10月16日、ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、フォレンジック調査を終えた最終報を公表しました。
調査の結果、約2,335万6,000人分の個人情報が外部へ漏えいしたことが確認されています。
さらに、このうち約209万6,900人については、クレジットカードに関する一部情報も含まれていました。
対象となったショップは、現在ショップサーブを利用している店舗だけではありません。
過去にショップサーブを利用していた店舗を含め、7,858店舗が対象となっています。
Eストアー公式「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」
ショップサーブ2335万人で何が漏えいした?氏名・住所・カード情報の一部も
購入者・会員について漏えいした主な情報は以下です。
- 氏名
- 住所・配送先住所
- 電話番号
- FAX番号
- メールアドレス
- 勤務先
- 利用者が任意入力した情報
- 会員ID
- 暗号化されたパスワード
さらに約209万6,900人については、
- カード名義
- カード番号の先頭6桁
- カード番号の下4桁
- 有効期限
も漏えいしています。
ただし、ここは非常に重要です。
完全なクレジットカード番号やセキュリティコード(CVV/CVC)はEストアー側で保持しておらず、今回の漏えい対象には含まれていません。
Eストアーは、今回漏えいした情報だけを使ってクレジットカード決済を行うことはできないと説明しています。
ショップ運営者のID・パスワードも漏えい|購入者だけの問題ではない
今回の特徴は、ネットショップの購入者だけが対象ではないことです。
店舗運営者については、
- ショップサーブ管理画面のログインID
- ショップサーブ管理画面のパスワード
- 販売責任者氏名
- 店舗名
- 住所
- 電話番号
- FAX番号
なども漏えいしています。
また、アフィリエイトプログラム利用者についても、メールアドレスとパスワードが対象です。
つまり今回の事案は、EC購入者だけでなく、ショップを運営する事業者側の認証情報まで含む大規模なプラットフォーム事故と見る必要があります。
自分はショップサーブの2335万人に含まれる?確認方法は
「ショップサーブ」という名前を聞いても、自分が使った記憶がない人も多いかもしれません。
ショップサーブは、一般消費者が「ショップサーブ」というサイトで買い物をするサービスではなく、企業や店舗が自社ネットショップを構築するためのEC基盤です。
そのため、利用者自身がショップサーブを使っていたと認識せずに、対象となっている可能性があります。
Eストアーは漏えい対象となった顧客・店舗・アフィリエイターへの個別連絡をすでに完了しています。
ただし、連絡先が確認できないなどの理由で個別通知できないケースもあります。
そのため、
- 過去に利用したネットショップから漏えいに関するメールが届いていないか
- 迷惑メールフォルダに通知が入っていないか
- ショップ側からのお知らせがないか
を確認するとよいでしょう。
また、「どのショップを利用した情報が対象なのか確認したい」場合は、Eストアーの問い合わせ窓口へ確認できます。
メール:support@estore.co.jp
BASEのネットショップ利用者にも影響する?他サービスへの影響はなし
今回、「BASEの100%子会社」という報道を見て、
「BASEで買い物したことがあるけれど、自分も対象なのか?」
と不安になる人もいるかもしれません。
BASEは公式に、今回の攻撃対象はEストアーの「ショップサーブ」のサーバー環境であり、BASEおよび他の関係会社が提供するサービスへの情報漏えいは発生していないと説明しています。
BASEなどのサービスは、ショップサーブとは異なるサーバー・システム環境で運用されているためです。
したがって、
「BASEを使ったことがある=今回の漏えい対象」ではありません。
BASE公式「Eストアーにおける不正アクセスによる個人情報漏えいに関する最終報」
ショップサーブ情報漏えいでクレジットカードを再発行する必要はある?
今回漏えいしたカード情報は、カード名義、番号の先頭6桁・下4桁、有効期限です。
完全なカード番号やセキュリティコードは含まれていないため、今回の漏えい情報だけでカード決済を行うことはできないとEストアーは説明しています。
そのため、現時点でEストアーから対象者全員へ一律にカード再発行を求める案内は出ていません。
一方で、
- カード利用明細に身に覚えのない請求がないか確認する
- カード会社を装ったメール・SMSに注意する
- カード再登録や再決済を求めるメールを信用しない
ことは重要です。
身に覚えのない利用が確認された場合は、カード裏面の電話番号などからカード会社へ速やかに連絡してください。
ショップサーブ情報漏えいで補償はある?
2026年10月17日時点のEストアー最終報では、金銭補償、ポイント付与、お詫びの品などについての案内は確認されていません。
また、現時点で今回の情報漏えいに起因する具体的な二次被害は報告されておらず、外部専門機関による調査でもダークウェブ上への流出は確認されていません。
ただし、今後不審な請求などが確認された場合は、カード会社とEストアーの双方へ相談することが重要です。
なぜショップサーブで2335万人もの情報が漏えいした?アプリの脆弱性を悪用
今回の原因については、フォレンジック調査によってかなり具体的に判明しています。
2026年5月21日から8月1日にかけて、第三者がショップサーブのサーバー上で動作するアプリケーションの脆弱性を悪用しました。
攻撃者は不正なプログラムを実行し、データベースに保存されていた情報を外部へ送信していました。
つまり攻撃は一時的なものではなく、2カ月以上にわたって継続していたことになります。
Eストアーは8月1日に事案を認知し、攻撃元からの通信を遮断しました。
その後の調査では、この経路以外の侵害やバックドアなどの不正プログラム設置は確認されていません。
EC業界では過去にもカード情報流出|2025年には駿河屋で約3万件
ECサイトを狙った不正アクセスは今回が初めてではありません。
2025年には中古品通販サイト「駿河屋.JP」が第三者から不正アクセスを受け、2万9,932人の個人情報と3万431件のクレジットカード情報が漏えいした可能性が確認されています。
駿河屋では監視ツールの脆弱性を悪用され、決済ページ用JavaScriptが改ざんされました。
カード番号、有効期限、セキュリティコードなどが漏えい対象となっており、今回のショップサーブとは攻撃手法・漏えい内容が異なります。
しかし両事案に共通するのは、
ECサイトを構成するアプリケーションや周辺ツールの脆弱性が、顧客情報・決済情報の大量漏えいにつながり得る
という点です。
駿河屋「第三者不正アクセスに関するフォレンジック調査完了および判明事項について」
DX担当者がショップサーブ2335万人漏えいから考えるべき5つのこと
1.「SaaSを使っているから安全」と考えない
ECサイト構築サービスを利用すると、自社でゼロからシステムを構築する必要がなくなります。
しかし、クラウドやSaaSへ業務を移したからといって、企業側のセキュリティ責任がなくなるわけではありません。
導入前には、
- どの個人情報を預けるのか
- データの保存期間
- 障害・情報漏えい時の通知方法
- 認証方式
- 脆弱性診断の頻度
などを確認する必要があります。
2.脆弱性診断を「導入時だけ」で終わらせない
今回、攻撃者はアプリケーションの脆弱性を悪用しました。
Webアプリケーションは継続的に変更・更新されるため、導入時に診断を行っただけでは十分ではありません。
新機能追加やバージョンアップ後も継続して脆弱性診断を行う運用が重要になります。
3.「侵入されたか」だけでなく大量データ取得を検知する
今回の攻撃は5月21日から8月1日まで続いていました。
そのためDX・セキュリティ担当者は、
- 通常より大量のDBアクセス
- 通常と異なる時間帯のデータ取得
- 大量の外部通信
- アプリケーションからの異常なSQL実行
などをリアルタイムで検知できるか確認すべきです。
4.ECプラットフォーム障害は「1社」ではなく数千社へ波及する
今回対象となった店舗は7,858店です。
これはECプラットフォーム特有のリスクです。
1つの共通基盤が侵害されることで、そのサービスを利用する数千店舗と、その先にいる数千万人の顧客へ影響が広がります。
プラットフォームを選定するDX担当者は「機能・料金」だけでなく、「この基盤が侵害された場合、自社顧客へどこまで影響するか」まで確認する必要があります。
5.必要以上に個人情報を残さない
今回の対象には、現在利用しているショップだけでなく、過去にショップサーブを利用していた店舗も含まれています。
法令や取引上の保存義務を踏まえつつ、
- 古い顧客情報を本当に保持する必要があるか
- 退会・利用終了後のデータを削除できないか
- 一定期間後に匿名化できないか
を定期的に確認することも重要です。
攻撃を100%防ぐことが困難である以上、「侵入されても盗まれる情報そのものを減らす」こともセキュリティ対策になります。
まとめ|ショップサーブ2335万人漏えい、EC基盤は「自社システムと同じ」意識が必要
今回、ショップサーブでは約2,335万6,000人分という非常に大規模な情報漏えいが確認されました。
そのうち約209万6,900人については、カード名義、カード番号の一部、有効期限まで含まれています。
完全なカード番号やセキュリティコードは対象外で、現時点で具体的な二次被害も確認されていません。
一方、今回の事案から企業側が学ぶべきなのは、
「外部ECサービスを利用しているから、そのシステムのセキュリティはベンダーの問題」と切り離して考えることはできない
という点です。
ECやSaaSの利用が増えるほど、企業が保有する顧客情報は自社の外へ広がっていきます。
DX担当者には、サービスを「導入する」だけでなく、どこに何のデータを預け、その基盤が侵害された場合にどこまで影響が広がるのかまで把握することが求められます。
参考情報・出典
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」
- BASE「当社子会社のEストアーにおける不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」
- 駿河屋「第三者不正アクセスに関するフォレンジック調査完了および判明事項について」
- ITmedia NEWS「BASE子会社の漏えい、約2335万人分に」
※本記事は2026年10月17日時点のEストアーおよびBASEの最終報を中心に作成しています。漏えい対象者数は可能な限り重複を除いて集計した概数です。