Ascend株式会社は、製造業のDX推進担当者の伴走支援に特化したコンサルティング会社です。大手・外資系コンサルティングファーム出身のコンサルタントが、ERP導入や業務改革、AI活用などの変革プロジェクトを、担当者と同じ目線で企業の内側から支援しています。
本記事では、東京商工リサーチが2026年1月に公表した「上場企業の個人情報漏えい・紛失事故」調査をもとに、2025年の情報漏えいの実態を解説し、そこから企業が取り組むべき対策を考えます。
調査概要:事故件数は高止まり、漏えい人数は約2倍に
公表企業数は過去最多の158社
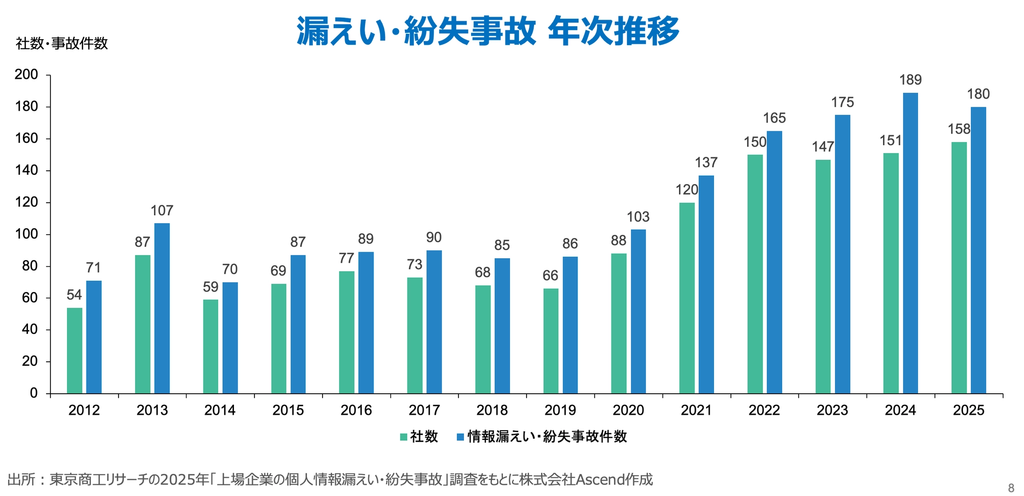
同調査は、上場企業とその子会社が2025年に自主的に開示した情報漏えい・紛失事故を集計したものです。2025年の事故件数は180件で、前年を9件下回ったものの歴代2番目の水準でした。一方、事故を公表した企業数は158社と過去最多を更新しており、情報漏えいが一部の企業に限らず、広く起きていることがわかります。
大型事故の増加で、漏えい人数は3,063万人分に
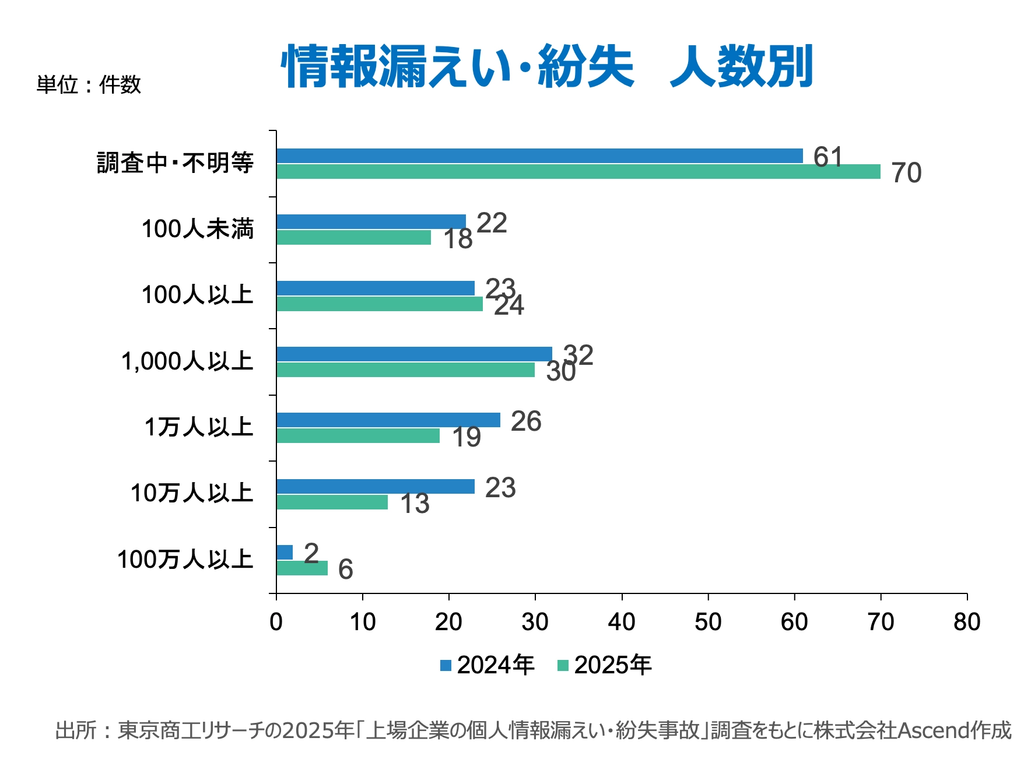
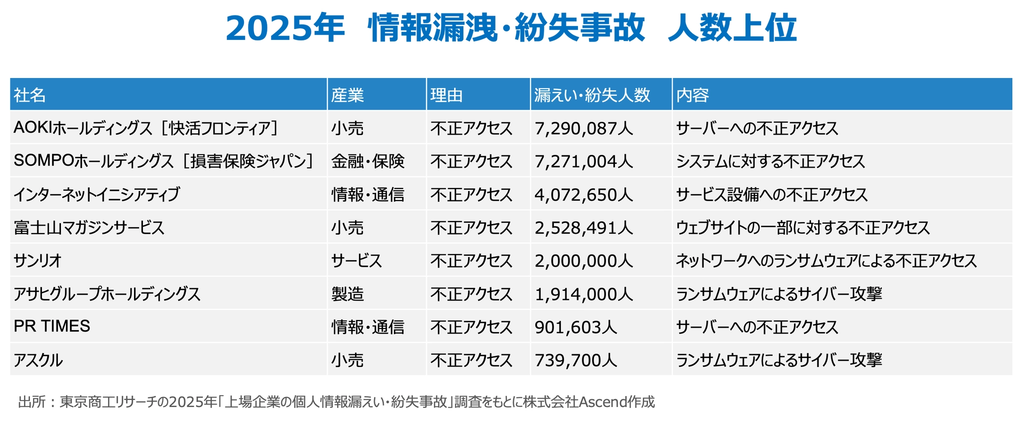
漏えい・紛失した個人情報は3,063万人分と、前年の約1,586万人分からほぼ倍増しました。背景にあるのは大型事故の増加で、100万人を超える事故は前年の2件から6件へと3倍に増えています。また、180件のうち70件は対象人数が「調査中・不明」とされており、実際の被害規模はさらに大きい可能性があります。件数は横ばいでも、一件あたりの影響が大きくなっている点が、2025年の特徴といえます。
原因別:6割以上が「ウイルス感染・不正アクセス」
件数・被害規模ともに突出
事故の原因別では、「ウイルス感染・不正アクセス」が116件と全体の64.4%を占め、2年連続で100件を超えて過去最多を更新しました。次いで、メールの誤送信やシステムの誤設定による「誤表示・誤送信」が20.5%、「紛失・誤廃棄」が10.0%と続きます。
注目すべきは被害規模の差で、不正アクセスによる事故の平均漏えい人数は約56万人分と、他の原因を大きく引き離しています。社内サーバーに蓄積された大量の情報が一度に流出するため、人為的なミスとは影響の桁が変わるのです。
調査では、業務を請け負っていた企業が不正アクセスを受け、委託元の顧客情報まで流出したケースも報告されています。自社の対策だけでなく、業務を委託している取引先の管理状況も、情報を守るうえで欠かせない視点になっています。
媒体別・業種別:社内システムと製造業に集中
漏えいの約8割は「社内システム・サーバー」
漏えいが起きた媒体は「社内システム・サーバー」が140件と全体の77.7%を占め、1件あたりの平均漏えい人数も約40万人分と突出しています。パソコンの紛失や書類の誤廃棄よりも、社内システムへの不正アクセスが最大のリスクであることを示すデータです。
公表企業を業種別に見ると、製造業が50社と全体の31.6%を占めて最も多く、サービス業(23社)、情報通信業(21社)、金融・保険業(20社)を大きく上回りました。取引先情報や生産データを扱い、多くのサプライヤーとつながる製造業が、攻撃者にとって重要な標的になっていることがうかがえます。
情報漏えいから「事業停止」へ広がる影響
2025年は、不正アクセスの影響が情報漏えいにとどまらなかった年でもあります。ランサムウェア攻撃を受けた大手飲料メーカーでは基幹システムが機能を停止し、工場の稼働や受発注・出荷が止まり、店頭での欠品にまで影響が及びました。オフィス用品通販の大手企業では、サービス停止により売上の大部分が失われ、52億円を超える特別損失の計上と業績予想の取り下げに至っています。これらの事例は、不正アクセスが生産や販売を止め、業績に直結する経営課題になっていることを示しています。
データから読み解く、企業が取り組むべき3つのポイント
対策を「ベンダー任せ」にしない
侵入経路の特定や復旧は専門家の力を借りるのが適切ですが、経営層への説明や予算確保、業務ルールの見直しは社内でしか判断できません。発注側に判断材料がないまま対策を委ねると、提案の妥当性を評価できず、運用面の課題が残りやすくなります。「何を守り、どこまでのリスクを許容するか」は、企業自身が主体的に決める必要があります。
基幹システムの権限管理を見直す
漏えいの約8割が社内システムで起きている以上、ERPなどの基幹システムは最優先で守るべき資産です。退職者アカウントの残存や特権IDの共有、委託先に付与したままのアクセス権など、長年の運用で複雑化した権限を整理することが重要です。ERPの刷新やクラウド移行は、権限設計をゼロから見直す好機にもなります。
担当者ひとりに任せず、全社で推進する体制をつくる
同調査も、情報セキュリティ対策はシステム部門にとどまらず、全社的な事業継続計画(BCP)の一環としてとらえる必要があると指摘しています。しかし実際には、セキュリティ対策の検討がDX推進担当者や情報システム担当者に集中し、ほかの業務と兼任しながら対応しているケースが少なくありません。
経営層への説明、現場へのルール浸透、ベンダーとの調整までをひとりで担うのは難しく、対策が途中で止まってしまう原因にもなります。大切なのは、セキュリティを経営課題として位置づけ、経営と現場、ベンダーをつなぐ推進役を明確にしたうえで、社内外の力を組み合わせて取り組むことです。DX推進と同様に、担当者と同じ目線で課題を整理し、実行まで伴走する存在がいることで、対策は一過性のものではなく、社内に根付く取り組みへと変わっていきます。
まとめ
2025年の調査データからは、不正アクセスが情報漏えいの最大の原因であり、社内システムと製造業に被害が集中している実態が見えてきました。技術的な対策は専門家に任せつつも、対策を業務に根付かせ、経営課題として推進するのは企業自身の役割です。
Ascendは、DX推進担当者の右腕として、課題の整理から実行までを伴走しています。セキュリティを含むDX推進や基幹システムの刷新についてお悩みの方は、お気軽にご相談ください。
※出典:東京商工リサーチ「2025年『上場企業の個人情報漏えい・紛失事故』調査」(2026年1月30日公表)
資料ダウンロード https://ascendinc-dx.com/request/erp-report/