
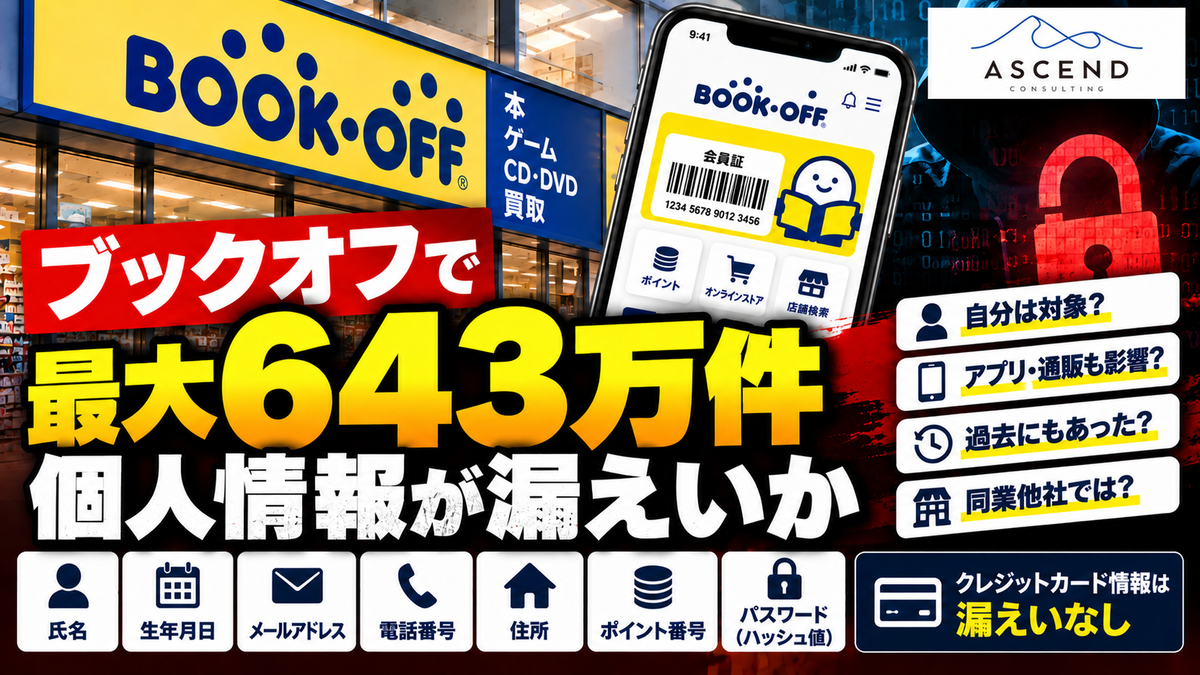
ブックオフで最大643万件の個人情報漏えい|会員管理システムに不正アクセス
ブックオフグループホールディングス株式会社は2026年10月9日、子会社が提供する会員管理システムに第三者から不正アクセスがあり、最大約643万件の会員情報が外部から取得されたと公表しました。
不正アクセスを確認したのは10月6日です。
その後の調査で、会員管理システムに保存されていた情報が外部から取得されたことが判明しました。
なお「約643万件」は会員番号の件数であり、実際に643万人が対象という意味ではありません。
2026年10月9日時点では、流出した情報がインターネット上などに公開された事実や、第三者に悪用された事実は確認されていません。
BOOKOFF公式「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
ブックオフ643万件で漏えいした可能性がある情報は?
漏えいした可能性がある情報は以下です。
- 氏名
- 生年月日
- 性別
- メールアドレス
- 電話番号
- 郵便番号・住所
- パスワードのハッシュ値
- ポイントカード番号
- 会員番号
一方で、クレジットカード情報などの決済情報は対象システムで保有しておらず、今回の漏えい対象には含まれていません。
パスワードについても、そのまま読める状態ではなく、ハッシュ化された情報です。
現時点では会員情報の書き換えも確認されていません。
自分はブックオフ個人情報漏えいの対象?確認方法は
2026年10月9日時点では、メールアドレスや会員番号を入力して対象かどうかをその場で確認できる専用検索ページは公表されていません。
ブックオフは現在、対象となる人数や漏えいした情報の詳細について精査しており、対象となる利用者には調査結果を踏まえて順次個別に連絡するとしています。
過去または現在、BOOKOFFの会員登録をしている場合は、公式サイトや登録メールアドレスへの案内を確認するとよいでしょう。
問い合わせ窓口として、以下が案内されています。
BOOKOFF お客様窓口
電話:0570-01-2902
受付時間:10:00~18:30
BOOKOFFアプリやオンラインストアも影響する?
ここは今回、特に気になるポイントです。
BOOKOFFの公式FAQによると、
ブックオフ公式アプリ、ブックオフ公式オンラインストア、BOOKOFF会員サイトは共通の会員登録を利用しています。
また、アプリやオンラインストアではポイントや登録情報を引き継ぐことができます。
そのため、公式アプリやオンラインストアを利用している人も今回の続報には注意が必要です。
ただし、「アプリそのものが侵害された」「オンラインストアそのものが不正アクセスされた」とブックオフが発表しているわけではありません。
今回明らかになっているのは、あくまで会員情報を管理するシステムへの不正アクセスです。
どのサービス経由で登録した会員がどこまで含まれるのかについては、今後の詳細発表を待つ必要があります。
ブックオフの個人情報漏えいで補償はある?
2026年10月9日時点では、金銭補償、ポイント付与、お詫びの品などについての発表はありません。
現在は影響範囲の調査が続いている段階です。
今後、実際の悪用や追加被害などが確認された場合には、対応が追加される可能性があります。
ブックオフでは過去にも不正アクセスがあった?2019年にはパスワードリスト攻撃
実はBOOKOFFでは、過去にもセキュリティ上の不正アクセス事案が公表されています。
2019年7月には、ブックオフオンラインに対して第三者がログインを試みる事象が複数確認されました。
ブックオフは当時、第三者が別の場所から不正に入手したメールアドレスなどを用いる「パスワードリスト攻撃」の可能性があると説明しています。
不正アクセスに関連してメールが配信された利用者は4万4,505件でしたが、当時の調査では不正ログイン自体は確認されていませんでした。
今回の2026年の事案とは性質が異なります。
「2019年と同じ脆弱性が再発した」という事実は確認されていません。
ただし、会員サービスを長期間運営する企業にとって、認証・会員基盤が継続的に攻撃対象となることを示す事例と見ることはできます。
同じリユース業界では駿河屋でも不正アクセス|2025年にクレカ情報約3万件
リユース・中古品業界では、2025年に「駿河屋.JP」でも大きな不正アクセスが発生しています。
駿河屋では、監視ツールの脆弱性を悪用され、決済ページ用JavaScriptが改ざんされました。
その結果、
- 個人情報:約2万9,932人
- クレジットカード情報:約3万431件
が漏えいした可能性があると公表されています。
駿河屋では、公式サイト「駿河屋.JP」のみが対象で、楽天市場店、Yahoo!ショッピング、ヤフオク、メルカリ、実店舗には影響がないことも明確に案内されました。
今回のBOOKOFFとは原因も影響範囲も異なりますが、
中古品・リユース業界でも、EC・会員ID・ポイント・店舗を横断するデジタルサービスが広がるほど、顧客情報を狙った攻撃への備えが重要になる
ことが分かります。
駿河屋「第三者不正アクセスに関するフォレンジック調査完了および判明事項について」
DX担当者がBOOKOFF643万件漏えいから考えるべき4つのポイント
1.会員IDを共通化すると利便性と同時に影響範囲も広がる
アプリ、EC、店舗、ポイントを一つの会員IDでつなげることは、顧客体験の向上につながります。
一方で、共通の会員基盤が侵害された場合、複数のサービスにまたがる情報が影響を受ける可能性があります。
顧客ID統合をDXのゴールにするのではなく、統合した後のBlast Radiusまで設計することが重要です。
2.アプリやECではなく「その裏側の共通基盤」を守る
ユーザーから見えるのはアプリやECサイトです。
しかし、その裏側では、
- 会員DB
- 認証基盤
- ポイント基盤
- 店舗システム
- オンラインストア
などが連携しています。
DX担当者は「アプリの脆弱性診断をしたから終わり」ではなく、共通データ基盤やAPIまで含めた全体設計を確認する必要があります。
3.過去の事故を自社のテストケースへ反映する
BOOKOFFでは2019年、同業の駿河屋では2025年に不正アクセスが公表されています。
重要なのは、これらをニュースとして見るだけで終わらせないことです。
例えば、
- パスワードリスト攻撃への耐性はあるか
- 認証に多要素認証を適用しているか
- 大量データ取得を検知できるか
- 共通会員DBへの権限を最小化しているか
- Webアプリ・監視ツールなど周辺ソフトの脆弱性を管理できているか
を自社のチェック項目に落とし込むべきでしょう。
4.パスワードをハッシュ化していても、それだけでは十分ではない
今回のBOOKOFFでは、パスワードはそのまま読める状態ではなくハッシュ化されていました。
これは重要な対策です。
しかし、セキュリティは「パスワードを暗号的に保護しているから安全」という一つの対策だけでは成立しません。
認証、認可、アクセス制御、ログ監視、脆弱性管理、データ分離などを組み合わせた多層防御が必要です。
まとめ|BOOKOFF643万件、リユース業界でも会員基盤は重要インフラに
今回、BOOKOFFでは最大約643万件の会員情報が外部から取得されたことが確認されました。
クレジットカード情報は対象外で、現時点では情報の悪用や会員情報の書き換えも確認されていません。
しかし、アプリ、オンラインストア、店舗ポイントなどが共通の会員情報と結びつく現在、会員管理システムそのものが企業の重要なデジタルインフラになっています。
また、BOOKOFFでは2019年、同業の駿河屋では2025年にも不正アクセス事案が発生しています。
原因はそれぞれ異なりますが、
過去の同業他社の事故を、自社の要件定義・設計・テスト・監視へ反映できているか
という視点は、今後のDX担当者にとってますます重要になるでしょう。
参考情報・出典
- BOOKOFF「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
- ブックオフオンライン 2019年の不正アクセスに関する案内
- 駿河屋「第三者不正アクセスに関するフォレンジック調査完了および判明事項について」
- 共同通信/ライブドアニュース「ブックオフに不正アクセス 643万件漏えいの可能性」
※本記事は2026年10月9日時点のBOOKOFF公式発表をもとに作成しています。具体的な対象人数、サービス別の影響範囲、原因、補償などについては現在も調査中であり、今後の続報によって内容が変更される可能性があります。